

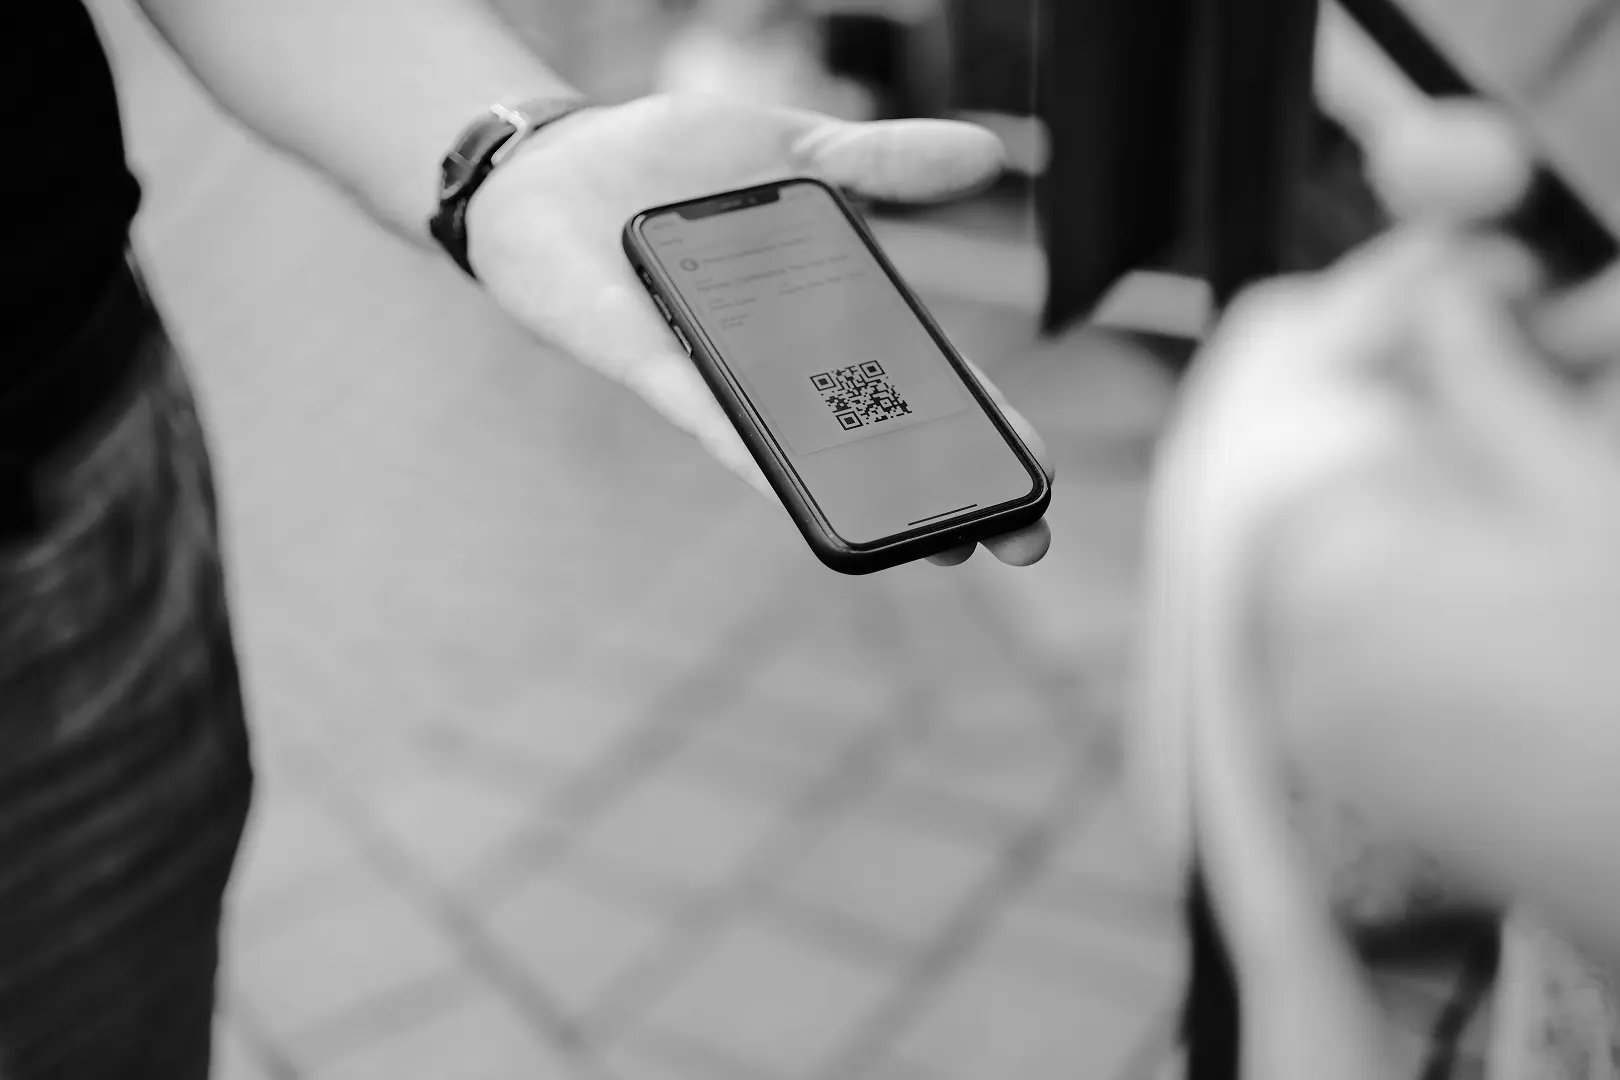


El 29 de octubre, un día después del accidente ferroviario de Urda, el BOE publicó un acuerdo aprobado el día 27 por el Consejo de Ministros. El que permite votar con el DNI digital mediante un dispositivo de lectura del código QR de la aplicación MiDNI. El Ministerio del Interior, dirigido por Fernando Grande-Marlaska, defiende que la identificación digital en las mesas permite corroborar la identidad del votante y descartar el fraude. Con ese argumento, el Gobierno justificó la luz verde de la Junta Electoral Central (JEC) y el levantamiento del veto a la aplicación.
Los antecedentes
La JEC admitió MiDNI para votar en septiembre de 2025, y la app se utilizó en las elecciones autonómicas de Aragón y de Castilla y León. En marzo de 2026 suspendió su uso tras varias quejas del PP sobre la seguridad del procedimiento. El problema principal era que las mesas carecían de dispositivo para verificar el código: el votante abría la app y mostraba sus datos en pantalla. De cara al próximo 29 de noviembre, la JEC la ha vuelto a autorizar con condiciones: cada mesa dispondrá de un móvil con el verificador oficial, el votante generará el QR delante de los vocales y no se admitirán imágenes guardadas en la galería.

Cómo funciona el sistema
MiDNI no almacena el DNI en el teléfono. Cada vez que el ciudadano lo necesita, la aplicación solicita sus datos a los servidores policiales y los convierte en un código QR temporal, que quien debe comprobarlo escanea con el verificador oficial. La garantía de autenticidad es la firma digital, que funciona como el lacre de un sobre que sólo posee la Policía. Si se altera un solo carácter, la firma deja de coincidir y el verificador avisa del error. La aplicación, además, se bloquea tras cinco intentos fallidos de contraseña, y el usuario puede mostrar tres versiones de su documento, que no revelan los mismos datos. La explicación del proceso se encuentran en la Declaración de Seguridad que la Fábrica Nacional de Moneda y Timbre presentó al Centro Criptológico Nacional, que depende del CNI, y en la Verificación y Formato de Códigos QR DNI en el móvil de la Policía Nacional.
Las lagunas que encuentran los expertos
Este sistema, que en apariencia genera garantías, preocupa a expertos consultados por este medio. El principal escollo que encuentran: el tiempo en pantalla no es validez criptográfica. Con frecuencia se explica que el código «se desactiva» al cabo de un minuto. Y según la documentación oficial, el QR se muestra en pantalla durante un minuto, pero los datos firmados incorporan una fecha de caducidad que puede ser posterior.
«La documentación técnica oficial indica que el código se muestra durante ese tiempo, pero los datos firmados contienen una fecha de caducidad que puede ser posterior», señala Josué López, CEO de Auditech, empresa experta en ciberseguridad que opera a nivel mundial, con clientes nacionales e internacionales. La especificación sitúa esa caducidad varios minutos después de la generación del código, sin precisar cuántos. Una copia exacta de un código auténtico, como una captura o una fotografía, conserva su firma intacta y podría ser válida mientras no expire la fecha grabada en los datos.
La verificación no exige conexión en tiempo real con la Policía
El segundo matiz es que la verificación no exige necesariamente conexión en tiempo real con la Policía. La documentación de seguridad contempla que el verificador compruebe localmente la firma y su vigencia. “Esto no implica que el sistema sea inseguro por sí mismo, pero sí que debe explicarse con exactitud qué comprueba el lector, con qué certificados y qué controles se aplican”, afirma.
Datos legibles, firma inviolable
El sello digital protege los datos frente a cambios, pero no los oculta. Según la especificación de la Policía, el QR contiene la información «en claro», sin cifrar, de modo que cualquier lector genérico, incluida la cámara de un móvil, puede leerla. Incluso la versión más discreta, la que solo acredita la mayoría de edad, incluye el número de DNI. La versión completa puede añadir domicilio y nombres de los padres. La especificación tampoco describe garantías como limitar la retención de datos por parte de quien escanea, por lo que esa información podría acumularse en manos ajenas.
Retocar un QR, por ejemplo, para cambiar la fecha de nacimiento, es inútil: la firma se rompe y el verificador lo rechaza. La situación es distinta con la foto visible en pantalla, que puede modificarse con un editor sin alterar el código. Esa imagen no es la relevante, porque cada QR lleva en su interior una miniatura comprimida protegida por la firma. Si el verificador escanea el código, aparece el rostro real del titular. Todo depende, por tanto, de que quien comprueba el documento mire esa pantalla y no la imagen exterior.
El punto débil señalado: la suplantación
López distingue entre falsificar y suplantar. “El sistema MiDNI es sólido frente a la falsificación, pero deja varios resquicios abiertos a la suplantación”, afirma. La firma garantiza que los datos son auténticos, pero no que quien los muestra sea su titular, algo que la propia especificación reconoce. Tampoco se exige comparar la foto con la cara: la única defensa es humana, y consiste en que el vocal contraste la miniatura con el elector.
Cómo podría suceder el fraude
El escenario que describen los expertos es sencillo: un móvil prestado, una contraseña conocida y un vocal distraído. Las reglas aprobadas para el 29 de noviembre no resuelven del todo ese riesgo, ya que, si quien se presenta trae un QR auténtico de otra persona, la detección sigue dependiendo de que el vocal compare foto y rostro. “Cuando desactivas MiDNI o te das de baja, la app borra todos los datos personales en el móvil”, afirma el CEO. “No se refiere a invalidar los QR que se hayan generado previamente”.
López afirma hablar en nombre de muchos profesionales de su sector. “Es factible pensar que un QR pueda reutilizarse para suplantar identidad, e incluso votar repetidamente en nombre de alguien, pero no hay evidencia técnica que lo valide o lo invalide”.
El único control automático es que cada elector vota una sola vez. Si alguien vota en nombre de otro y el titular acude después a su colegio, constará como votante y el fraude saldrá a la luz. Ese freno desaparece cuando el titular no piensa votar, por ejemplo por hospitalización, ausencia, edad avanzada, dependencia o abstención. En esos casos, la suplantación no dejaría rastro.
Activación y registro
Activar MiDNI exige cuatro datos: número de DNI, número de soporte, un código recibido por SMS y una contraseña. Los dos primeros viajan legibles en el QR completo, por lo que quien lo escanee obtiene la mitad de los requisitos sin haber visto la tarjeta. La otra mitad, el SMS y la contraseña, depende del móvil del titular.
La aplicación no permite subir fotografías: la imagen es la que la Policía tomó al expedir el documento. El registro previo, además, vincula la identidad a un único teléfono y exige un DNI en vigor con certificados electrónicos activos, trámite que se realiza con la tarjeta física y su PIN en una comisaría o al renovar el documento. Un escenario teórico sería que alguien con el DNI de plástico de otra persona y su PIN pudiera vincular su propio teléfono a esa identidad, aunque llevaría la foto del titular.
La Declaración de Seguridad asume, además, un dispositivo sin modificar y actualizado, y servidores policiales protegidos físicamente. Un iPhone con «jailbreak» o infectado con software malicioso queda fuera del análisis. La evaluación del CCN se realizó, por otra parte, sobre una versión de pruebas de la app.
Contrato y auditoría
El Gobierno aprobó un contrato de emergencia de 7 millones de euros, sin concurso público, adjudicado a Telefónica Defensa y Seguridad -el Estado español, a través de la SEPI, posee aproximadamente un 10% del capital de la compañía-, para alquilar 61.603 lectores de códigos QR destinados a las mesas electorales. Los críticos subrayan que esos dispositivos no han sido auditados públicamente.
La evaluación de seguridad la realizó el Centro Criptológico Nacional, organismo público dependiente del CNI, por lo que no se trata de una auditoría externa ni independiente. En Europa, apenas existen casos de países que usan el DNI digital. Existe el caso de Estonia, donde el voto por internet con identidad digital ha sido sometido a auditorías externas: el Ministerio de Asuntos Económicos encargó una a KPMG en 2021, la consultora supervisó las elecciones al Riigikogu y el código de la aplicación de auditoría es público.
La cuestión de fondo
López sitúa el foco fuera del código: «Mi preocupación no está tanto dentro del QR, sino en toda la seguridad de la infraestructura que lo rodea», afirma. Reconoce que existen certificaciones del CCN, pero afirma que debe conocerse hasta dónde llegan, porque «no hay nada público».

Suscríbete a nuestra newsletter
Recibe en tu correo electrónico, los artículos de la directora Pilar Gómez.