



Agosto se ha convertido en el mes objetivo para los ciberdelincuentes que buscan hacerse con el control de pagos y cuentas bancarias de las empresas por la “bajada de guardia” con motivo de las vacaciones de verano.
La reducción de los equipos por las vacaciones, las rotaciones de personal y la presión por el cierre de campañas y operaciones estivales son el contexto perfecto para que los ataques de phishing se “calen” dentro de las organizaciones y consigan que un empleado caiga en un correo “phishing” que pone en riesgo la operatividad de la compañía.
Cada año los ciberdelincuentes perfeccionan más las técnicas de fraude y las amenazas ya no se limita a un correo electrónico fraudulento. Durante este verano, las técnicas se extienden a canales de mensajería, códigos QR, plataformas de firma electrónica y llamadas telefónicas en las que pueden utilizarse voces clonadas a través de la inteligencia artificial. El objetivo de estos delincuentes es aprovechar la confianza del trabajador para conseguir credenciales, modificar datos bancarios o provocar un pago fraudulento.
En este sentido, el mes de agosto cuenta con varios factores que favorecen este tipo de operaciones. Por un lado, se encuentra la reducción de personal: muchas empresas trabajan con equipos reducidos debido a las vacaciones; y por otro las contrataciones, que aumentan las gestiones relacionadas con incorporaciones, renovaciones y documentación laboral. Los atacantes aprovechan esos momentos para enviar mensajes que apelan a la urgencia: “último aviso”, “cierre inmediato”, “actualización necesaria” o “última oportunidad”.
Suplantación de departamentos
En el ámbito empresarial, una de las principales estrategias está siendo la suplantación de identidad de los departamentos de Recursos Humanos o Finanzas. Un informe elaborado por Cisneros identifica entre las amenazas de agosto los correos que solicitan cambios de cuenta bancaria, ajustes de nómina o instrucciones para realizar pagos a proveedores.
El mecanismo que utilizan es eficaz. Un trabajador recibe una comunicación aparentemente legítima en la que un superior, un responsable financiero o un departamento interno solicita modificar una cuenta bancaria o realizar una transferencia. El mensaje puede incluir el lenguaje corporativo habitual y llegar en un momento en el que la petición parece razonable, por lo que la ausencia temporal de otros responsables facilita que la orden no sea contrastada y se ejecute directamente sin supervisión.
Además, los ciberdelincuentes son capaces de detectar a los empleados que permanecen de guardia, y son su objetivo prioritario. Con plantillas reducidas y responsables fuera de la oficina, los delincuentes solicitan una operación urgente que no puede esperar al regreso del resto del equipo.
El QRishing, una nueva técnica
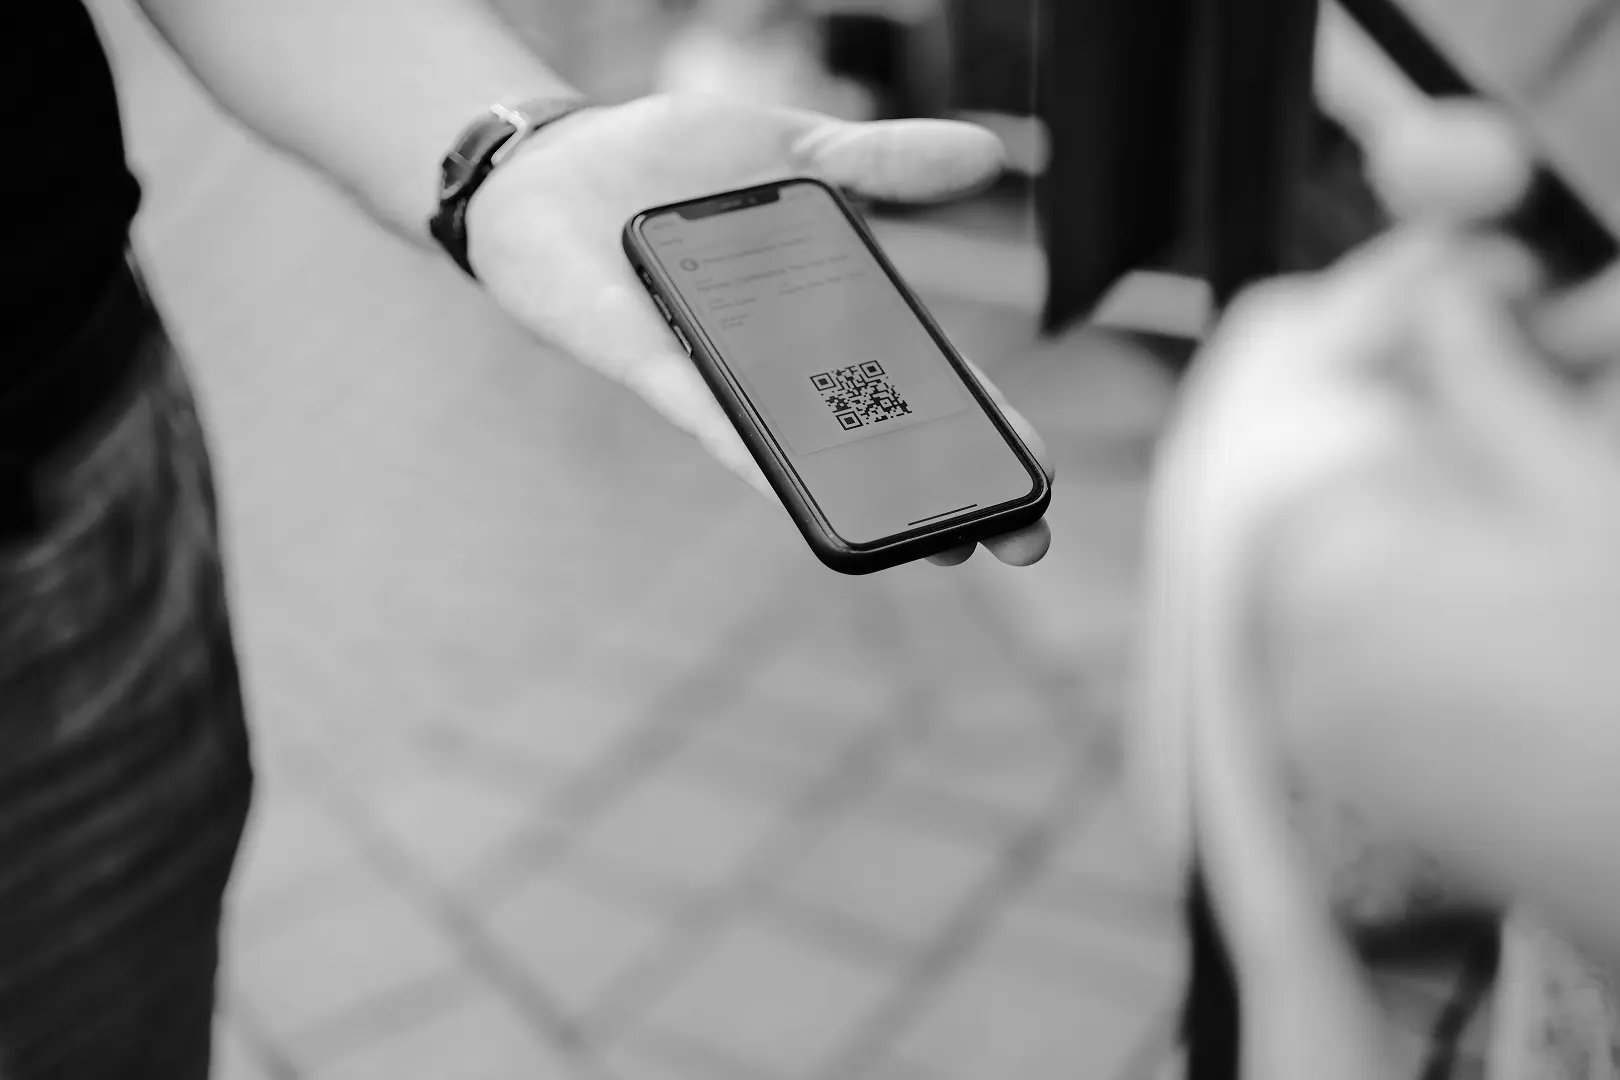
A esta presión se suma la diversificación de los canales. Si bien es cierto que hasta ahora se utilizaban principalmente emails fraudulentos, este año se ha detectado una nueva técnica: el phishing por código QR, conocido como “QRishing”, que puede utilizar códigos para conducir a páginas falsas destinadas a obtener credenciales o datos bancarios.
En esta época, también aumentan las comunicaciones a través de WhatsApp o Telegram y los ataques mediante plataformas de firma electrónica, donde los delincuentes pueden presentar supuestos contratos temporales, renovaciones o anexos laborales.
Clonación de la voz
Uno de los escenarios más sofisticados es el denominado vishing. El atacante combina bases de datos filtradas con tecnología de clonación de voz para contactar con un empleado y hacerse pasar por un responsable de la compañía.
Frente a esta situación, desde Cisneros recomiendan reforzar los procedimientos de verificación durante todo el mes de agosto. Una modificación de cuenta bancaria, una transferencia extraordinaria o una instrucción financiera no debería ejecutarse únicamente porque venga de una orden de un superior. La petición debe confirmarse mediante un segundo canal, especialmente cuando existe urgencia o presión para actuar inmediatamente.
“El phishing ya no pide que hagas clic en un enlace extraño: se disfraza de aquello que el usuario espera recibir”, explica José Montero, CEO de Montero de Cisneros. El experto subraya que un código QR, un mensaje de WhatsApp o un contrato digital pueden convertirse en vectores de ataque tan eficaces como el correo electrónico tradicional.
No disminuir los controles en agosto
La conclusión para las empresas es clara: agosto no debe traducirse en una relajación de los controles internos. Cuando las plantillas se reducen y aumentan las gestiones urgentes, reforzar los sisyemas frente a los ciberdelincuentes adquieren mayor importancia. “La regla de oro en agosto es doble: nunca actuar desde la urgencia y nunca operar desde un canal que no se haya verificado dos veces”, señala Montero.
En un verano en el que el phishing se reinventa y abandona cada vez más el aspecto evidente de la estafa, proteger las nóminas y las cuentas bancarias necesita de protocolos probados y aplicados con anterioridad que tengan la capacidad de detener una operación fraudulenta